


Süpermarketlerden enerji santrallerine: Avrupa’daki siber saldırılar altyapıdaki kırılganlığı gözler önüne serdi
soL'a güvenin, algoritmaya müdahale edin. Tek tıkla soL Haber'i Google'da tercih edilen kaynağınız olarak belirleyin.
Haber Merkezi
Yayın Tarihi: 13.11.2026 , 16:58
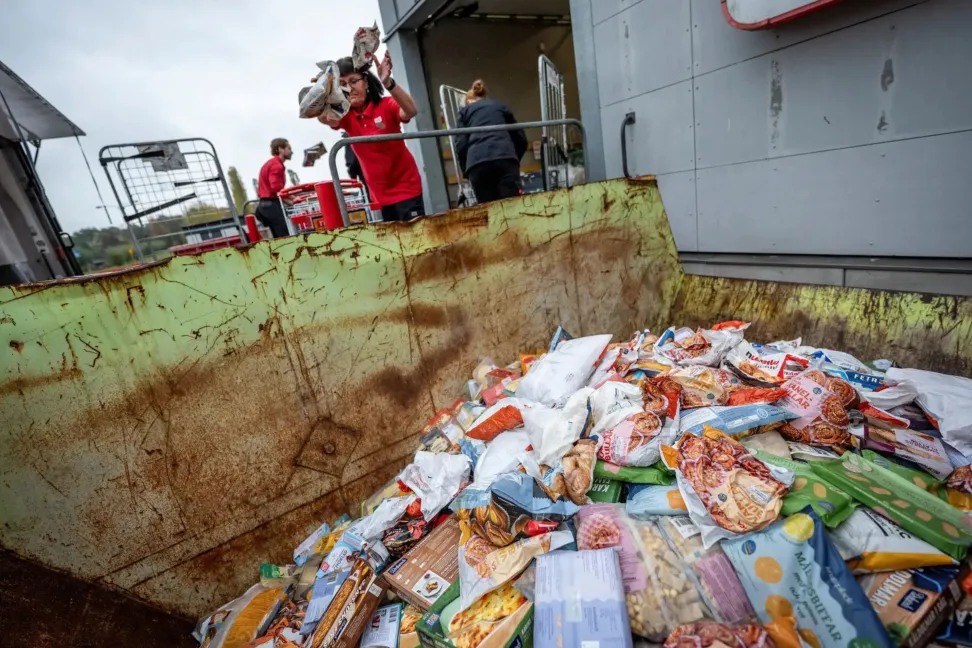
Bir aydan kısa bir süre içinde Avrupa genelinde süpermarketlerin soğutma sistemlerinin siber saldırılarla iki kez ele geçirilmesi, gıda tedarik zincirinden kritik kamu altyapılarına kadar uzanan dijital ağların güvenliğini tartışmaya açtı.
İlk olarak 11 ve 12 Ekim tarihlerinde Fransa’da Carrefour, Intermarché, Monoprix ve Coopérative U gibi büyük zincirlere ait yaklaşık 700 mağazanın soğutma ünitelerine uzaktan müdahale edildi. Buzdolabı ve dondurucuların sıcaklıklarının 50 dereceye kadar çıkarılması sonucu tonlarca gıda bozulurken, aşırı ısınan sistemler bazı mağazalarda yangınlara yol açtı.
Saldırıların ikinci dalgası ise 2 Kasım’da Belçika, Estonya, Finlandiya, İrlanda, İtalya, Lüksemburg, Hollanda, Portekiz ve İsveç’in aralarında bulunduğu en az dokuz Avrupa ülkesindeki süpermarketleri ve gıda işletmelerini vurdu. İsveç’te ICA, Belçika’da ise Ahold Delhaize grubuna bağlı onlarca mağazada dondurucuların "buz çözme" modları uzaktan devreye sokuldu, Hollanda’da ise lojistik ağları yetkisiz erişim şüphesiyle devre dışı bırakıldı.
Batı başkentlerinden 'İran' ve 'hibrit savaş' iddiaları
Avrupa’da milyonlarca avroluk zarara yol açan saldırılar, kısa sürede diplomatik bir krize ve karşılıklı suçlamalara dönüştü. Paris yönetimi, ekim ayındaki ilk saldırıdan İran Devrim Muhafızları Ordusu’na bağlı siber birimi sorumlu tuttu.
G7 Dışişleri Bakanları Toplantısı’nın ardından açıklama yapan Fransa Dışişleri Bakanı Jean-Noel Barrot, yaşananları Fransız topraklarındaki "ilk büyük ölçekli sabotaj amaçlı siber saldırı" olarak nitelendirdi. İran’ın Paris Büyükelçisi’ne protesto notası verilirken, Tahran’a yönelik Avrupa Birliği (AB) düzeyinde yaptırım sinyali gönderildi.
Kasım başındaki ikinci dalganın arkasında kimin olduğu henüz netlik kazanmazken, İtalya Dışişleri Bakanı Antonio Tajan ise konuyu "hibrit savaş" çerçevesinde ele aldı. Kendi ülkelerindeki saldırılardan Rusya yanlısı bilgisayar korsanlarını sorumlu tutan Tajani, AB’ye "hibrit savaş" gündemiyle toplanma çağrısı yaptı.
Soğutma sistemleri nasıl ele geçirildi?
El Cezire’nin derlediği verilere göre, süpermarketlerdeki buzdolabı ve dondurucular, taşeron bakım firmalarının mağazaya gitmeden uzaktan yönetim sağlayabilmesi için internete bağlı tek bir kontrol paneli üzerinden çalıştırılıyor. Fransa’daki saldırılarda özellikle Danimarkalı Danfoss şirketinin ürettiği eski nesil kontrol cihazlarındaki güvenlik açıklarının kullanıldığı tespit edildi.
Uzmanlar, endüstriyel soğutma sistemlerini ve Wi-Fi veya bulut hizmetleri üzerinden çalışan ev tipi akıllı cihazları savunmasız bırakan üç temel zayıflığa dikkat çekiyor:
- Korunmasız bağlantı: Ekipmanların hiçbir ek güvenlik katmanı olmaksızın doğrudan açık internete bağlanması.
- Zayıf şifreler: Pek çok sistemin yalnızca zayıf veya fabrikadan çıktığı haliyle bırakılan varsayılan giriş bilgileriyle korunması.
- Güncel olmayan sistemler: Maliyet ve ihmal nedeniyle artık güvenlik güncellemesi almayan eski model ünitelerin kullanılmaya devam edilmesi.
Sisteme sızan bilgisayar korsanları cihazları kapatabiliyor, sıcaklıklarını artırabiliyor veya aynı ağ üzerindeki dizüstü bilgisayarlardan akıllı kilitlere kadar diğer cihazlara geçiş yapabiliyor.
21 Ekim’de Fransız Senatosu’nda konuşan siber güvenlik yetkilisi Vincent Strubel, araştırma laboratuvarlarından eczanelere kadar sağlık sektörünün de aşıları ve tehlikeli maddeleri saklamak için aynı tip ekipmanları kullandığı uyarısında bulundu.
Desteklemek, güç vermek için tüm okurlarımızı soL Haber'e abone olmaya davet ediyoruz.
Evlerdeki 'akıllı' cihazlar: Robot süpürgeden televizyonlara
Endüstriyel makineleri vuran güvenlik zafiyetleri, hızla yaygınlaşan ev tipi "akıllı" cihazlar için de geçerli.
Kepios’un Dijital 2027 Küresel Genel Bakış Raporu’na göre dünya genelinde akıllı saatler gibi yaklaşık 21 milyar kısa menzilli, uzaktan izleme sistemleri gibi 5,4 milyar uzun menzilli internete bağlı cihaz bulunuyor. Parks Associates verileri, ABD’deki hanelerde on yıl öncesinin iki katına çıkarak ortalama 18 bağlantılı cihaz kullanıldığını gösteriyor.
Sürekli çevrimiçi olan internet yönlendiricileri, akıllı televizyonlar ve robot süpürgeler hem istihbarat servislerinin hem de siber saldırganların doğrudan hedefinde yer alıyor.
Su şebekeleri, enerji santralleri ve bankalar...
Bir süpermarket buzdolabını savunmasız bırakan açıklar, çevrimiçi endüstriyel bilgisayarlarla yönetilen enerji santralleri, su şebekeleri, bankalar ve hastaneler için de geçerli.
Temmuz ayında ABD’nin Minnesota eyaletinde 30’dan fazla yerel su şebekesi siber saldırıya uğradı. ABD’li yetkililer saldırıdan İran yanlısı grupları sorumlu tutarken, FBI ve ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA) o dönemde 12 eyaletteki su ve atık su tesislerinin etkilendiğini açıkladı. Aynı ay, yine İran bağlantılı gruplara atfedilen bir başka saldırıda Birleşik Krallık’taki küçük bir enerji santrali dört gün boyunca devre dışı kaldı. Bu olay, İngiliz enerji altyapısına yönelik kendi türündeki ilk başarılı saldırı olarak kayıtlara geçti.
Finans sektörü ve yapay zeka destekli saldırılar da tablonun bir diğer boyutunu oluşturuyor. Eylül sonu ve ekim başında Güney Kore’de Yegaram Savings Bank ve Shinhan Bank başta olmak üzere en az yedi finans kuruluşunu hedef alan saldırılarda yaklaşık 68 bin kişinin kişisel verileri çalındı. The Wall Street Journal ve ABD’li siber güvenlik şirketi CrowdStrike, saldırganın ağlardaki zayıflıkları test etmek için Çin’de geliştirilen açık kaynaklı yapay zeka aracı ARTEX ile Claude Code’u kullandığını ileri sürdü.
Siyasi siber saldırıların yüzde 40’ı devlet kurumlarını hedef alıyor
Dünya genelindeki siyasi siber saldırıları izleyen Avrupa Siber Olaylar Veri Tabanı (EuRepoC), Ocak 2000 ile Kasım 2026 arasında 4 bin 932 büyük çaplı siber olay kaydetti. Kayıtlara geçen tüm olayların yaklaşık üçte ikisinin 2022 yılından sonra gerçekleşmesi ve 2024’te 795 olayla zirveye ulaşması, küresel jeopolitik gerilimlerin siber alana nasıl yansıdığını gösteriyor.
EuRepoC verilerine göre siyasi nitelikli saldırılarda hedeflerin dağılımı şöyle şekilleniyor:
- Devlet kurumları: Bakanlıklar ve kamu hizmeti kurumları başta olmak üzere ordu, polis, siyasi partiler ve parlamentolar tüm hedeflerin yaklaşık yüzde 40’ını oluşturuyor.
- Kritik altyapı: Sağlık, finans, telekomünikasyon, ulaşım ve enerji sektörlerinin başı çektiği kritik altyapı tesisleri en çok vurulan ikinci kategori konumunda. Bunu savunma sanayii şirketleri, imalat, araştırma kurumları, dijital hizmet sağlayıcıları, okullar ve medya kuruluşları takip ediyor.
Altyapı dijitalleştikçe kesinti riski artıyor
Uzmanlar bireysel kullanıcıların kendilerini korumak için güçlü şifreler kullanması, güncellemeleri aksatmaması ve uzaktan kamera erişimi gibi kullanılmayan özellikleri kapatması gerektiğini belirtiyor. Bristol Üniversitesi’nden siber güvenlik profesörü Awais Rashid, altyapı dijitalleştikçe kesinti riskinin arttığına dikkat çekiyor.
Ancak kamusal ve kritik altyapıların kâr odaklı, güvencesiz ve eski yazılımlarla dijitalleştirildiği mevcut düzende, bir enerji santrali veya su şebekesi vurulduğunda yurttaşların bireysel olarak alabileceği bir önlem bulunmuyor.
Nitekim Birleşik Krallık hükümetinin siber tehditleri de gerekçe göstererek geçen ay başlattığı "Hazır Ol" kampanyası kapsamında hanelere "üç günlük su, gıda, ilaç, nakit para ve el feneri bulundurma" çağrısı yapması, olası bir altyapı çöküşünde sorumluluğun yine halkın omuzlarına bırakıldığını gösteriyor.
soL'un dört kez sansürlenen X hesabını takip ederek yaygınlaştırabilirsiniz.
soL Haber'i WhatsApp ve Telegram kanallarından takip edin, önemli gelişmeleri kaçırmayın.
soL YZ Beta, soL’un geliştirdiği ve soL arşiviyle çalışan bir yapay zeka robotudur. Kullanımı, soL abonelerine açıktır.
